Gigabyte mengakui kesalahan dengan perangkat lunak Gigabyte Control Center yang membuat kernel terekspos terhadap penyerang
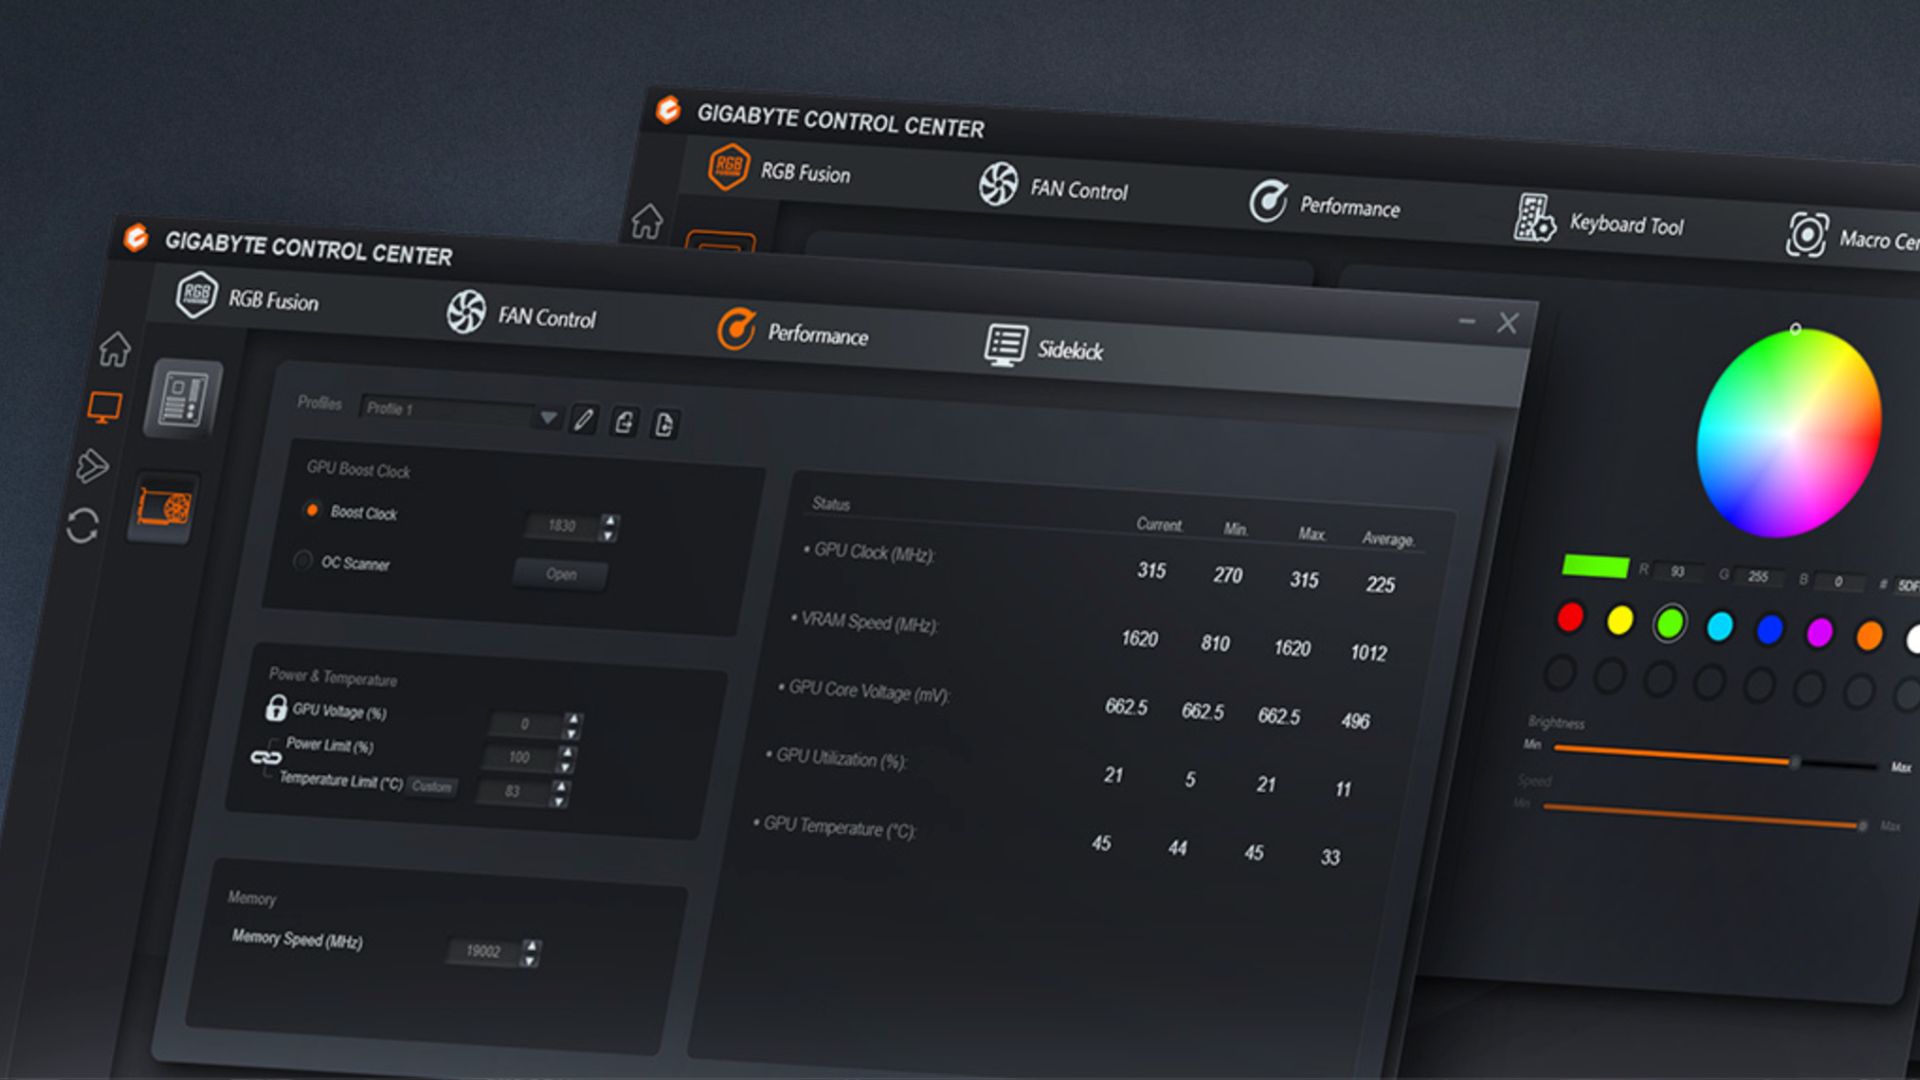
Jika Anda memiliki motherboard Gigabyte dan menggunakan perangkat lunak Gigabyte Control Center (GCC), sebaiknya Anda mengunduh versi terbaru dari perangkat lunak tersebut. Meskipun risiko penyerang lokal meretas PC Anda cukup kecil, sebaiknya tetap berjaga-jaga sebelum sesuatu yang buruk terjadi.
Gigabyte telah mencantumkan kerentanan baru di situs webnya yang memengaruhi sepasang driver kernel, GVCIDrv64.sys dan gdrv3.sys. Mereka mengatakan driver tersebut adalah komponen perangkat lunak GCC, yang secara luas direkomendasikan bersama dengan motherboard perusahaan.
"Kerentanan tersebut ada di antarmuka IOCTL driver kernel." Gigabyte menjelaskan penyebab kerentanan tersebut. "Karena kontrol akses yang tidak memadai dan validasi parameter input yang tidak tepat, penyerang lokal yang terautentikasi dapat melakukan operasi tidak sah, termasuk pemetaan memori fisik secara arbitrer dan akses perangkat keras langsung.
Penyerang dapat mengendalikan driver yang rentan tersebut melalui permintaan IOCTL yang "dirancang khusus". Dengan melakukan ini, melewati perlindungan memori penting dan memungkinkan mereka naik ke tingkat paling terpercaya di PC Anda, yaitu kernel.
Gigabyte mengucapkan terima kasih kepada Mohamed Alzhrani (0xMaz) dan Subhan Sultanov (me1n) atas pengungkapan kerentanan ini dan membantu upaya patching. Hal ini terjadi pada saat Intel dikabarkan akan mengakhiri program bug bounty yang menguntungkan.
Ada perbaikan yang tersedia. Versi GCC apa pun dari 26.08.28.01, GBT_VGA_26.08.24.01 atau lebih baru sudah memiliki mitigasi yang terap. Sepertinya versi GCC saat ini adalah 26.09.10.01. Mitigasi mencakup hal-hal berikut:
- Kontrol Akses yang Ditingkatkan: Menerapkan deskriptor keamanan ketat untuk memastikan objek perangkat driver hanya dapat diakses oleh akun sistem yang berwenang, mencegah pengguna tanpa hak berinteraksi dengan driver.
- Penguatan antarmuka: Menghapus antarmuka yang tidak perlu dan berisiko tinggi yang memungkinkan pemetaan memori fisik langsung.
- Validasi Hak Istimewa: Pemeriksaan hak istimewa wajib terintegrasi untuk semua fungsi akses perangkat keras guna memastikan hanya permintaan dengan hak administratif yang sesuai yang diproses.
- Validasi Input: Menerapkan validasi ketat untuk semua parameter input IOCTL guna memblokir akses ke register perangkat keras dan ruang konfigurasi yang dibatasi.
Jadi, perbarui perangkat lunak itu. Dan jika Anda ingin tetap mengikuti hal-hal ini, berikut halaman Gigabyte dengan semua pengungkapan keamanannya.
Sumber: PC Gamer